|
|
|
CentOS6.2インストール後の設定
|

インストール後の設定ログインシステムの変更ユーザーアカウントの作成X-Windowと通信の確認簡易テキストエディタ"nano"ネットワークの詳細設定SELinuxの無効化ファイヤーウォールの無効化日本語文字セットの設定sshクライアントの導入yumによるアップデート不要デーモンの停止公開のためのルーター設定ダイナミックDNSの登録と設定ダイナミックDNSの自動更新 |
ポート番号制御はルーターにお任せしましょう現在構築中の ホスト機 に対する、外部からのアクセス制限を無効にします。 CentOS6 のファイヤーウォール機能は、通常の クライアント機 に提供されるファイヤーウォール機能と同じで、 パケット を ポート番号 によって選別し、ホスト機への通過、非通過を制御するものです。 CentOS6は WindowsOS などの普及度の高い クライアント 向け OS と違い、不正パケットに対しては非常に強固なOSといえるわけですが、それでも セキュリティホール が存在しないという訳ではありません。特に WAN 空間からのアクセスに対して何も対策をとらなければ、いかにCentOS6といえども不正侵入の餌食になりかねません。
ただ、現在構築しようとしているCentOS6による
公開サーバー
は、
LAN
空間に設置され、
ルーター
の
NAT
+
IPマスカレード
従ってこの場合、既にルーターで パケットフィルタリング が行われた状態で公開サーバー機にアクセスが行われますので、わざわざ公開サーバー機自身にファイヤーウォールを設置する必要はないでしょう。 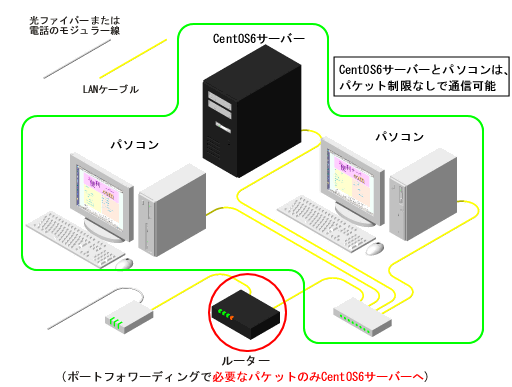
ルーターのポートフォワーディングを用いる場合のセキュリティ環境 またこの方法は、WAN空間からの パケットフィルタリングのすべてをルーターに任せているという形になるため、公開サーバーは同じ サブネット に設置されている別のホスト機からはパケット制限なしにアクセスできることになります。 従って、公開サーバー機を直接操作せず、サブネット内の別のクライアント用パソコンなどからリモート接続で操作する場合には、パケットフィルタリングのことを意識することなく作業できるというメリットがあります。 |
||||||||
|
|
一方で、CentOS6自身のファイヤーウォール機能でパケットフィルタリングを行う場合、ルーターでのポートフォワーディングによるパケット制御は 理屈としては 不要です。
つまりこの場合には、ルーターWAN側からのすべてのパケットを公開サーバー機に通す、いわゆる
DMZ
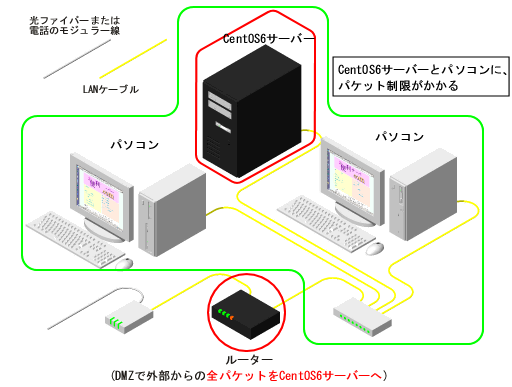
DMZ+ファイヤーウォールを用いる場合のセキュリティ環境 ただしこの場合には、公開サーバー機は同じサブネット内にあるホスト機に対してもパケットフィルタリングを行ってしまいますので、LAN内のパソコンからリモート接続で自由自在に操作する、というわけにはいかなくなります。 もちろん、ルーターにポートフォワーディング設定を行い、なおかつ公開サーバー機にパケットフィルタリングをかけても、特に不都合はありません。 それは例えば一つのドアに二つの鍵を取り付けるのと同じことで、万が一どちらかの設定に誤りがあったり、正常に機能しなかったりした場合には有効なセキュリティ対策といえます。 ただしこの場合には、単純にルーターだけにポートフォワーディング、あるいは公開サーバー機にだけファイヤーウォール、というセキュリティ環境に比べると、その分設定の手間は増えます。 特に構築途上の公開サーバー機では、この部分の設定を何度も変更しなければならなくなりますから、その都度二種類の設定変更を行うのはとても面倒です。 従ってこのような「二重のセキュリティ対策」は、余分な手間をかけないためにも、公開サーバーとしての一通りの設定が終わった後に行うべきであって、この段階ではどちらか一方にしておくべきでしょう。
|
||||||||
ファイヤーウォールの無効化の設定ファイヤーウォールの無効化の方法はいくつかありますが、ここでは GNOME のデスクトップ画面からファイヤーウォール設定ツールを用いる方法を紹介します。 まずテキストログイン画面から、 root アカウント で 構築中のLinuxサーバー システムに ログイン して、 "LANG=ja_JP.UTF-8 startx" Enter とタイプします。 実はX-Windowを起動するだけであれば "startx" Enter だけでもOKなのですが、そうすると英語版で起動してしまいますから、 "LANG=ja_JP.UTF-8 startx" と、先頭に 環境変数 を指定して日本語でX-Windowを起動するようにしています。
「いちいちタイプするのが面倒!」、という方はこちら
|
|||||||||
|
|
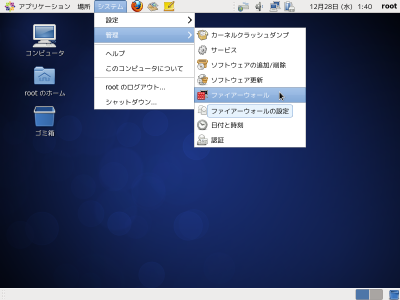
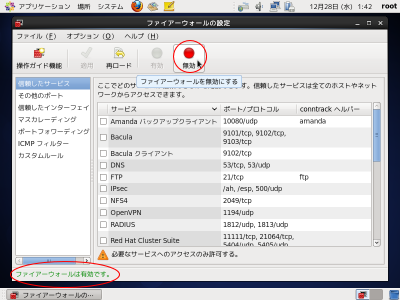
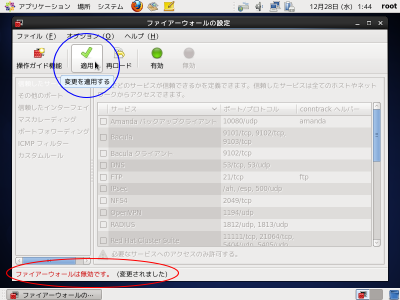
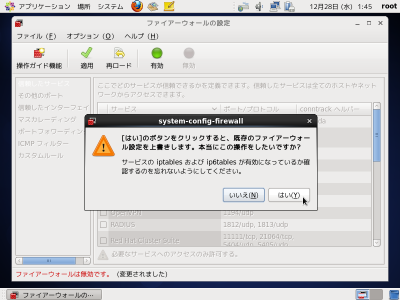
さて、コマンドを実行してしばらく待つと、画面がCentOS6の標準デスクトップ環境である GNOME に切り替わりますので、上部の「システム」メニューから、「管理」→「ファイヤーウォール」を開きます。 ここで"ファイヤーウォール設定の開始"ダイアログを閉じると、以下の設定画面になります。 デフォルト では、設定画面下に表示されているとおり、ファイヤーウォールが有効になっていますから、設定画面上部の 無効 ボタンをクリックし、引き続き 適用ボタン をクリックします。 すると確認のダイアログが表示されますので、 はい(Y) をクリックしまず。 ファイヤーウォールの設定画面を閉じ、必要なら上部「システム」メニューから「rootのログアウト」でGNOMEをログアウトして作業は終了となります。
|


|
|
SELinuxの無効化
<<Previous
|
Next>>
日本語文字セットの設定
|
| このサイトは既に更新を終了していますが、今のところ店じまいの予定はありません。 リンクフリー ですので、趣味や勉強のためでしたら、引用、転用、コピー、朗読、その他OKです。このサイトへのリンクについては こちら をご覧ください。 |
|
| ”Linux”は、Linus Torvalds 氏の各国における登録商標です。”Red Hat”及びRed Hatのロゴおよび Red Hat をベースとしたすべての商標とロゴは、各国におけるRed Hat, Inc. 社の商標または登録商標です。その他のプログラム名、システム名、製品名などは各メーカー、ベンダの各国における登録商標又は商標です。 |

|